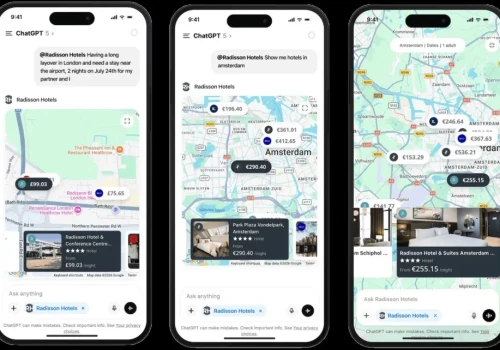
Badacze Check Point Research odkryli lukę, która w określonych warunkach pozwalała ChatGPT pobrać dane z usług podłączonych do konta użytkownika i przekazać je do innego konta. Atak pokazano na przykładzie Gmaila. OpenAI wyłączyło infrastrukturę wykorzystywaną do tego mechanizmu.
źródło: https://managerplus.pl/luka-w-chatgpt-pozwalala-wykrasc-dane-z-gmaila-atak-mogl-dzialac-miedzy-kontami-86424
dodano: 09-09-2026 17:22:34
Inne znaleziska:

itwiz.pl
Groźna luka w Chrome i Gemini pozwalała przejąć asystenta AI i dostęp do kamery oraz plików
Groźna luka w Chrome i Gemini pozwalała przejąć asystenta AI i dostęp do kamery oraz plików
Badacze bezpieczeństwa Unit 42 z Palo Alto Networks wykryli poważną podatność w przeglądarce Google Chrome związaną z integracją asystenta Gemini Live. Błąd umożliwiał złośliwemu rozszerzeniu – nawet z podstawowymi uprawnieniami – przejęcie kontroli...
itwiz.pl
13-03-2026 09:02:04
13-03-2026 09:02:04

biznesinfo.pl
Nigdy, przenigdy nie ładuj tak telefonu. Przestępcy mogą wykraść tak twoje dane
Nigdy, przenigdy nie ładuj tak telefonu. Przestępcy mogą wykraść tak twoje dane
Gdy bateria w smartfonie spada do zera, a w kawiarni lub na lotnisku kusi darmowy port USB, wiele osób bez wahania podłącza telefon. Tymczasem eksperci ds. cyberbezpieczeństwa ostrzegają: publiczne stacje ładowania to idealne narzędzie hakerów. Wysta...
biznesinfo.pl
05-11-2025 07:37:16
05-11-2025 07:37:16
niezalezna.pl
Mieli wykraść dane blisko 19 milionów polskich pacjentów. Niepokojący atak hakerski
Mieli wykraść dane blisko 19 milionów polskich pacjentów. Niepokojący atak hakerski
MyDr, która należy do tej samej grupy kapitałowej, w której działa znana platforma ZnanyLekarz, stała się obiektem ataku hakerów. Minister cyfryzacji Krzysztof Gawkowski poinformował, że prawdopodobnie osoba nieuprawniona mogła uzyskać dostęp do dany...
niezalezna.pl
10-08-2026 21:44:11
10-08-2026 21:44:11
oko.press
Ministerstwo Cyfryzacji chce „wykraść” dane MyDr po raz drugi. Dla dobrego PR-u
Ministerstwo Cyfryzacji chce „wykraść” dane MyDr po raz drugi. Dla dobrego PR-u
„Politycy biją pianę, a ja nie wiem, jakie informacje o moim zdrowiu i komu są teraz pokątnie przekazywane przez rząd. To jest działanie całkowicie sprzeczne z prawem” – mówi nam prawnik dr Michał Długosz na temat kryzysu wokół danych 19 mln Polaków...
oko.press
13-08-2026 18:37:17
13-08-2026 18:37:17
crn.pl
Hakerzy mieli wykraść dane 5 mln polskich pacjentów
Hakerzy mieli wykraść dane 5 mln polskich pacjentów
Doszło do kolejnego dużego włamania do systemu informatycznego dla placówek medycznych. Artykuł Hakerzy mieli wykraść dane 5 mln polskich pacjentów pochodzi z serwisu CRN.
crn.pl
25-09-2026 18:09:18
25-09-2026 18:09:18

feedburner.com
Jak wtyczka do backupów w WordPress pozwalała na zdalne wykonanie kodu – CVE-2026-1357
Jak wtyczka do backupów w WordPress pozwalała na zdalne wykonanie kodu – CVE-2026-1357
Backupy są ważne i każdy kto choć raz padł ofiarą ataku lub spotkał się z awarią środowiska produkcyjnego wie o czym jest mowa. Do wykonywania kopii zapasowych istnieje szereg rozwiązań, zarówno darmowych jak i komercyjnych. Coraz częściej można się...
feedburner.com
16-02-2026 16:23:08
16-02-2026 16:23:08
pudelek.pl
Tyra Banks POZYWA Netfliksa. "Montaż sugeruje, iż świadomie pozwalała na nadużycia wobec uczestnicze...
Tyra Banks POZYWA Netfliksa. "Montaż sugeruje, iż świadomie pozwalała na nadużycia wobec uczestniczek"
Tyra Banks pozwała Netfliksa o zniesławienie, twierdząc, że dokument o "America's Next Top Model" zmanipulował jej wypowiedzi i stworzył nieprawdziwą narrację.
pudelek.pl
13-06-2026 20:11:19
13-06-2026 20:11:19
kapitanhack.pl
Zagrożonych 600 tysięcy stron WordPress! Krytyczna podatność w Forminator pozwalała usuwać dowolne p...
Zagrożonych 600 tysięcy stron WordPress! Krytyczna podatność w Forminator pozwalała usuwać dowolne pliki
Popularny plugin Forminator Forms dla WordPressa zawierał poważną podatność, która mogła pozwolić nieuwierzytelnionym atakującym na usuwanie dowolnych plików z serwera. Problem jest szczególnie istotny ze względu na skalę wykorzystania wtyczki – w mo...
kapitanhack.pl
20-08-2026 08:02:13
20-08-2026 08:02:13
kapitanhack.pl
Krytyczna podatność CVSS 10.0 w Azure AI Foundry pozwalała na zdalną eskalację uprawnień
Krytyczna podatność CVSS 10.0 w Azure AI Foundry pozwalała na zdalną eskalację uprawnień
Microsoft załatał krytyczną lukę bezpieczeństwa w Azure AI Foundry, której nadano maksymalny wynik CVSS 10.0. Podatność oznaczona jako CVE-2026-85889 umożliwiała nieuwierzytelnionemu atakującemu zdalną eskalację uprawnień poprzez sieć. Problem zgłosi...
kapitanhack.pl
22-09-2026 06:58:21
22-09-2026 06:58:21

donald.pl
Korea Płd.: zatrzymano nauczycielkę, która na zlecenie jednego z rodziców usiłowała wykraść pytania...
Korea Płd.: zatrzymano nauczycielkę, która na zlecenie jednego z rodziców usiłowała wykraść pytania do egzaminu
Celem konspiracji miało być włamanie się do byłej szkoły nastolatki po to, aby ukraść arkusze egzaminacyjne z testów końcowych.
donald.pl
20-07-2025 16:56:04
20-07-2025 16:56:04