Cyberprzestępcy znaleźli nowy, niezwykle skuteczny sposób na oszukiwanie użytkowników. Ataki typu ClickFix błyskawicznie zyskują na popularności i zagrażają właścicielom różnych systemów operacyjnych. To podstępna metoda, w której sami nieświadomie otwieramy hakerom drzwi do naszych danych. ClickFix...
źródło: https://android.com.pl/tech/1085011-clickfix-podstepem-infekuje-komputery/
dodano: 12-09-2026 17:52:21
Inne znaleziska:

radiolodz.pl
Drugie życie dla śmieci. Recykling coraz popularniejszy wśród łodzian
Drugie życie dla śmieci. Recykling coraz popularniejszy wśród łodzian
MPO Łódź odnotowuje coraz większą liczbę odpadów trafiających do recyklingu. Część z nich może być wykorzystana drugi raz.
radiolodz.pl
13-09-2025 09:54:12
13-09-2025 09:54:12

agronews.com.pl
Słonecznik coraz popularniejszy na polach. Ile można na nim zarobić?
Słonecznik coraz popularniejszy na polach. Ile można na nim zarobić?
Jeszcze kilka lat temu był rzadkością, dziś widać go na coraz większej liczbie pól. Słonecznik zyskuje w Polsce na znaczeniu jako roślina oleista, paszowa i surowiec do biopaliw. Coraz częściej staje się alternatywą dla rzepaku i kukurydzy – zwłaszcz...
agronews.com.pl
15-11-2025 07:36:22
15-11-2025 07:36:22
wiadomoscihandlowe.pl
Trzeźwy grill coraz popularniejszy. Dwie trzecie uznaje piwo zero za pełnoprawną alternatywę
Trzeźwy grill coraz popularniejszy. Dwie trzecie uznaje piwo zero za pełnoprawną alternatywę
Aż 64 procent badanych na zlecenie Warsaw Enterprise Institute uznaje piwo zero za pełnoprawną alternatywę dla alkoholu. Z kolei 48 procent, sięga po piwo bezalkoholowe dla ochłody, a aż 89 proc. twierdzi, że po jego spożyciu już nie musi pić alkohol...
wiadomoscihandlowe.pl
07-06-2026 13:21:11
07-06-2026 13:21:11
bielsko.info
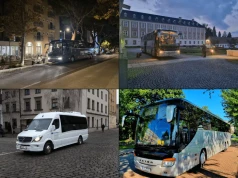
Rosnące zainteresowanie tą usługą nie wynika z mody, lecz z rozsądnej kalkulacji. W wielu firmach i instytucjach transport grupy to dziś pozycja w budżecie, którą można realnie zoptymalizować. I właśnie dlatego wynajem autokarów w Krakowie tak szybko...
bielsko.info
31-08-2026 09:21:20
31-08-2026 09:21:20
gazeta.pl
Tourist maxxing coraz popularniejszy. Ale jeden błąd może zepsuć cały urlop
Tourist maxxing coraz popularniejszy. Ale jeden błąd może zepsuć cały urlop
Wracasz z wakacji z setką zdjęć, ale gdy ktoś pyta, co najbardziej zapadło ci w pamięć, przed oczami stają ci... dworce i lotniska. A przecież plan był świetny: kilka miast, tanie przejazdy i każdy dzień wypełniony po brzegi. Na tym polega jendak pop...
gazeta.pl
03-10-2026 19:45:27
03-10-2026 19:45:27

feedburner.com
Ponad 700 stron opartych na Ghost CMS zainfekowano fałszywą Captchą (ClickFix)
Ponad 700 stron opartych na Ghost CMS zainfekowano fałszywą Captchą (ClickFix)
Badacze z XLab wykryli kampanię wymierzoną w strony wykorzystujące Ghost CMS. Atakujący wykorzystał podatność SQL injection (CVE-2026-26980) do uzyskania klucza API, a następnie użył go do masowego modyfikowania treści, wstrzykując złośliwy kod JavaS...
feedburner.com
01-06-2026 13:39:08
01-06-2026 13:39:08
dobreprogramy.pl
CERT Orange ostrzega przed kampaniami ClickFix. Cyberprzestępcy podsuwają użytkownikom polecenia do skopiowania do PowerShella, terminala lub okna "Uruchom", co może skończyć się utratą danych.
dobreprogramy.pl
07-08-2026 08:52:11
07-08-2026 08:52:11
tech.wp.pl
Uwaga na ClickFix. CERT Orange ostrzega przed wklejaniem komend
Uwaga na ClickFix. CERT Orange ostrzega przed wklejaniem komend
CERT Orange alarmuje w sprawie kampanii ClickFix, w której przestępcy próbują skłonić internautów do samodzielnego uruchomienia poleceń w PowerShellu, terminalu lub w oknie "Uruchom". Taki ruch może otworzyć drogę do instalacji złośliwego oprogramowa...
tech.wp.pl
07-08-2026 18:40:10
07-08-2026 18:40:10
kapitanhack.pl
TerminalFix – nowa odmiana ClickFix prowadzi do wieloetapowego ataku na systemy Windows
TerminalFix – nowa odmiana ClickFix prowadzi do wieloetapowego ataku na systemy Windows
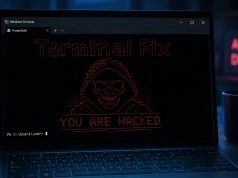
Na Kapitanie wielokrotnie pisaliśmy już o technice ClickFix, w której użytkownik zostaje nakłoniony do samodzielnego uruchomienia złośliwego polecenia pod pozorem rozwiązania problemu lub wykonania dodatkowej weryfikacji. Opisywaliśmy między innymi k...
kapitanhack.pl
03-09-2026 08:49:15
03-09-2026 08:49:15
managerplus.pl
Cyberprzestępcy przejęli konto HBO Max na Reddicie. Setki fałszywych reklam prowadziły do ataku Clic...
Cyberprzestępcy przejęli konto HBO Max na Reddicie. Setki fałszywych reklam prowadziły do ataku ClickFix
Cyberprzestępcy przejęli oficjalne konto reklamowe HBO Max na Reddicie i wykorzystali je do publikowania setek fałszywych reklam. Użytkownicy byli kierowani na stronę podszywającą się pod serwis streamingowy, gdzie próbowano nakłonić ich do samodziel...
managerplus.pl
18-09-2026 11:40:24
18-09-2026 11:40:24