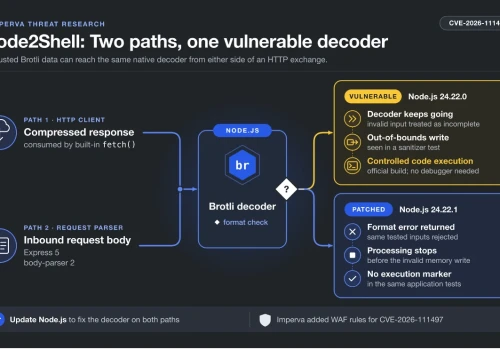
Ostatnie dni były szczególnie intensywne dla naszej cyber-niszy. Najpierw zagrożenie ze strony słabych kluczy kryptograficznych pośredniego CA, potem podatność dotykająca szerokie spektrum web aplikacji opartych na PHP, podatność w BIND, GitLab. Dzieje się. Niestety LLMy skracają czas powstania expl...
źródło: https://sekurak.pl/node2shell-cve-2026-111497-rce-przez-dekompresje-brotli-w-node-js/
dodano: 23-10-2026 19:02:14
Inne znaleziska:
feedburner.com
Od niewinnego snippetu do RCE – podatność XSS w Open WebUI
Od niewinnego snippetu do RCE – podatność XSS w Open WebUI
Open WebUI to otwartoźródłowa, samodzielnie hostowana platforma AI. Można korzystać z niej na własnym serwerze, ale również lokalnie na urządzeniu. Obsługuje różne interfejsy LLM, takie jak Ollama i API kompatybilne z OpenAI. TLDR: W październiku 20...
feedburner.com
25-11-2025 07:17:27
25-11-2025 07:17:27
feedburner.com
Krytyczna podatność RCE we wtyczce Everest Forms Pro (WordPress)
Krytyczna podatność RCE we wtyczce Everest Forms Pro (WordPress)
Badacze bezpieczeństwa z Wordfence ujawnili krytyczną podatność Remote Code Execution we wtyczce Everest Forms Pro przeznaczonej dla WordPressa. Luka ma być wciąż wykorzystywana do ataków na strony korzystające z tego rozszerzenia. Podatność dotyczy...
feedburner.com
17-07-2026 12:40:22
17-07-2026 12:40:22
feedburner.com
Krytyczne dwie podatności w WordPressie tworząc łańcuch prowadzący do zdalnego wykonania kodu (RCE)
Krytyczne dwie podatności w WordPressie tworząc łańcuch prowadzący do zdalnego wykonania kodu (RCE)
Trudno wyobrazić sobie współczesny internet bez WordPressa. Ten blogowy system zarządzania treścią z czasem stał się potężnym narzędziem, z którego korzystają nawet najwięksi gracze. Różne dane wskazują, że udział WordPressa w rynku od lat oscyluje w...
feedburner.com
20-07-2026 12:15:08
20-07-2026 12:15:08
sekurak.pl
Gitea łata krytyczną lukę RCE umożliwiającą wykonanie kodu przez Git hook
Gitea łata krytyczną lukę RCE umożliwiającą wykonanie kodu przez Git hook
Gitea to otwartoźródłowa, samodzielnie hostowana platforma Git. Została napisana w języku Go, a jej repozytorium na GitHubie ma prawie 60 tysięcy gwiazdek. TLDR: Pod koniec lipca załatano w niej krytyczną podatność, która umożliwiała zdalne wykonanie...
sekurak.pl
07-08-2026 18:24:07
07-08-2026 18:24:07
sekurak.pl
Krytyczna luka w przełącznikach Cisco Nexus 9000 . RCE bez uwierzytelnienia i dostęp do roota
Krytyczna luka w przełącznikach Cisco Nexus 9000 . RCE bez uwierzytelnienia i dostęp do roota
Firma Cisco opublikowała biuletyn bezpieczeństwa opisujący krytyczną lukę w przełącznikach Nexus serii 9000 opartych na układach Silicon One. Podatność została oznaczona jako CVE-2026-20212 i oceniona na 9.8 (Critical) w skali CVSS v3.1. Umożliwia ni...
sekurak.pl
09-09-2026 15:04:21
09-09-2026 15:04:21
feedburner.com
Jak wtyczka do backupów w WordPress pozwalała na zdalne wykonanie kodu – CVE-2026-1357
Jak wtyczka do backupów w WordPress pozwalała na zdalne wykonanie kodu – CVE-2026-1357
Backupy są ważne i każdy kto choć raz padł ofiarą ataku lub spotkał się z awarią środowiska produkcyjnego wie o czym jest mowa. Do wykonywania kopii zapasowych istnieje szereg rozwiązań, zarówno darmowych jak i komercyjnych. Coraz częściej można się...
feedburner.com
16-02-2026 16:23:08
16-02-2026 16:23:08
feedburner.com
Jak manipulacja parametrem żądania mogła doprowadzić do przejęcia konta w LangSmith? Szczegóły podat...
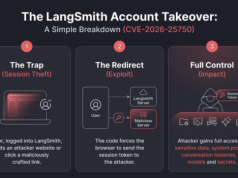
Jak manipulacja parametrem żądania mogła doprowadzić do przejęcia konta w LangSmith? Szczegóły podatności CVE-2026-25750
Projektując aplikacje oparte na dużych modelach językowych (LLM) często mogą pojawić się trudności związane z efektywnym debugowaniem oraz testowaniem przepływu danych. W przypadku mniej skomplikowanych narzędzi można do tego celu użyć środowiska IDE...
feedburner.com
23-03-2026 11:08:06
23-03-2026 11:08:06
feedburner.com
Poważna podatność w platformie Ollama prowadzi do wycieku pamięci. A wszystko przez odpowiednio spre...
Poważna podatność w platformie Ollama prowadzi do wycieku pamięci. A wszystko przez odpowiednio spreparowany plik GGUF (...
Badacz bezpieczeństwa Jeremy Brown, znany z odkrywania luk (memory corruption) w ogólnodostępnych narzędziach, po raz kolejny udowodnił, że innowacyjne metody oraz nieszablonowe działania pozwalają wychwycić błędy, które przez lata pozostawały niewid...
feedburner.com
06-05-2026 09:20:06
06-05-2026 09:20:06
kapitanhack.pl
AI pomaga stworzyć exploit dla jądra Linuksa. CVE-2026-53264 umożliwia przejęcie uprawnień root
AI pomaga stworzyć exploit dla jądra Linuksa. CVE-2026-53264 umożliwia przejęcie uprawnień root
Sztuczna inteligencja coraz śmielej wspiera specjalistów ds. bezpieczeństwa – nie tylko podczas analizy kodu, ale również przy opracowywaniu działających exploitów. Najnowszym przykładem jest podatność CVE-2026-53264, wykryta w jądrze systemu Linux....
kapitanhack.pl
29-07-2026 08:54:10
29-07-2026 08:54:10
sekurak.pl
Chińskie grupy APT wykorzystują podatność CVE-2026-59310 do masowych ataków na środowiska VMware vCe...
Chińskie grupy APT wykorzystują podatność CVE-2026-59310 do masowych ataków na środowiska VMware vCenter
Zespół reagowania na incydenty firmy QUIRSO podczas analizy powłamaniowej serwera VMware vCenter natrafił na ślady globalnej kampanii, sterowanej najprawdopodobniej przez chińską grupę APT. Badania wykazały, że cyberprzestępcy wykorzystali krytyczną...
sekurak.pl
23-08-2026 16:57:10
23-08-2026 16:57:10