Luka CVE-2026–97631 w TianoCore EDK II może uderzyć w serwery startujące przez PXE. Problem dotyczy popularnego kodu UEFI wykorzystywanego przez wielu producentów sprzętu i operatorów centrów danych.
źródło: https://www.benchmark.pl/luka-cve-2026-97631-w-uefi-zagraza-serwerom-uruchamianym-z-sieci-7344906462243104a
dodano: 28-10-2026 13:47:14
Inne znaleziska:
dobreprogramy.pl
CVE-2026–97631 w UEFI: groźna luka w EDK II uderza w rozruch PXE
CVE-2026–97631 w UEFI: groźna luka w EDK II uderza w rozruch PXE
Wykryta w TianoCore EDK II podatność CVE-2026–97631 może zostać wykorzystana przeciwko serwerom uruchamianym z sieci przez PXE. Problem dotyczy popularnej bazy kodu UEFI obecnej w rozwiązaniach wielu producentów sprzętu i wykorzystywanej w centrach d...
dobreprogramy.pl
28-10-2026 18:54:17
28-10-2026 18:54:17
kapitanhack.pl
CVE-2026-96951 – Windows może nie ostrzec przed zagrożeniem. Nowa luka w Mark of the Web
CVE-2026-96951 – Windows może nie ostrzec przed zagrożeniem. Nowa luka w Mark of the Web
Październikowy Patch Tuesday przyniósł kolejny duży zestaw poprawek od Microsoftu. Tym razem nie będziemy jednak rozbierać całego pakietu na części, bo przy takiej liczbie podatności samo przeglądanie kolejnych CVE zaczyna przypominać osobną dyscypli...
kapitanhack.pl
15-10-2026 09:34:09
15-10-2026 09:34:09
feedburner.com
HybridPetya – Ransomware omijający zabezpieczenie UEFI Secure Boot
HybridPetya – Ransomware omijający zabezpieczenie UEFI Secure Boot
Badacze bezpieczeństwa z firmy ESET odkryli nowy wariant ransomware przypominający doskonale wszystkim znany Petya/NotPetya, rozszerzony o możliwość przejmowania systemów operacyjnych uruchamianych ze wsparciem UEFI. Malware wykorzystuje podatność CV...
feedburner.com
23-09-2025 11:51:20
23-09-2025 11:51:20
cyberacademy.com.pl
BIOS (Basic Input/Output System) lub jego nowsza wersja UEFI (Unified Extensible Firmware Interface) to oprogramowanie wbudowane, które inicjuje komponenty sprzętowe...
cyberacademy.com.pl
12-09-2026 14:19:19
12-09-2026 14:19:19
ccnews.pl
Badania Genesys: luka w zarządzaniu agentową AI zagraża zaufaniu klientów
Badania Genesys: luka w zarządzaniu agentową AI zagraża zaufaniu klientów
Nowe dane opublikowane przez Genesys pokazują rosnący rozdźwięk między oczekiwaniami konsumentów dotyczącymi nadzoru nad sztuczną inteligencją a faktycznym przygotowaniem organizacji. Choć czterech na pięciu badanych klientów chce jasnych zasad i prz...
ccnews.pl
17-08-2025 16:29:07
17-08-2025 16:29:07
feedburner.com
Jak wtyczka do backupów w WordPress pozwalała na zdalne wykonanie kodu – CVE-2026-1357
Jak wtyczka do backupów w WordPress pozwalała na zdalne wykonanie kodu – CVE-2026-1357
Backupy są ważne i każdy kto choć raz padł ofiarą ataku lub spotkał się z awarią środowiska produkcyjnego wie o czym jest mowa. Do wykonywania kopii zapasowych istnieje szereg rozwiązań, zarówno darmowych jak i komercyjnych. Coraz częściej można się...
feedburner.com
16-02-2026 16:23:08
16-02-2026 16:23:08
feedburner.com
Jak manipulacja parametrem żądania mogła doprowadzić do przejęcia konta w LangSmith? Szczegóły podat...
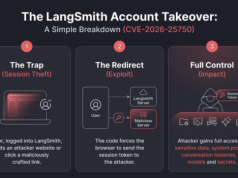
Jak manipulacja parametrem żądania mogła doprowadzić do przejęcia konta w LangSmith? Szczegóły podatności CVE-2026-25750
Projektując aplikacje oparte na dużych modelach językowych (LLM) często mogą pojawić się trudności związane z efektywnym debugowaniem oraz testowaniem przepływu danych. W przypadku mniej skomplikowanych narzędzi można do tego celu użyć środowiska IDE...
feedburner.com
23-03-2026 11:08:06
23-03-2026 11:08:06
feedburner.com
Poważna podatność w platformie Ollama prowadzi do wycieku pamięci. A wszystko przez odpowiednio spre...
Poważna podatność w platformie Ollama prowadzi do wycieku pamięci. A wszystko przez odpowiednio spreparowany plik GGUF (...
Badacz bezpieczeństwa Jeremy Brown, znany z odkrywania luk (memory corruption) w ogólnodostępnych narzędziach, po raz kolejny udowodnił, że innowacyjne metody oraz nieszablonowe działania pozwalają wychwycić błędy, które przez lata pozostawały niewid...
feedburner.com
06-05-2026 09:20:06
06-05-2026 09:20:06
kapitanhack.pl
AI pomaga stworzyć exploit dla jądra Linuksa. CVE-2026-53264 umożliwia przejęcie uprawnień root
AI pomaga stworzyć exploit dla jądra Linuksa. CVE-2026-53264 umożliwia przejęcie uprawnień root
Sztuczna inteligencja coraz śmielej wspiera specjalistów ds. bezpieczeństwa – nie tylko podczas analizy kodu, ale również przy opracowywaniu działających exploitów. Najnowszym przykładem jest podatność CVE-2026-53264, wykryta w jądrze systemu Linux....
kapitanhack.pl
29-07-2026 08:54:10
29-07-2026 08:54:10
sekurak.pl
Chińskie grupy APT wykorzystują podatność CVE-2026-59310 do masowych ataków na środowiska VMware vCe...
Chińskie grupy APT wykorzystują podatność CVE-2026-59310 do masowych ataków na środowiska VMware vCenter
Zespół reagowania na incydenty firmy QUIRSO podczas analizy powłamaniowej serwera VMware vCenter natrafił na ślady globalnej kampanii, sterowanej najprawdopodobniej przez chińską grupę APT. Badania wykazały, że cyberprzestępcy wykorzystali krytyczną...
sekurak.pl
23-08-2026 16:57:10
23-08-2026 16:57:10