
Badacze bezpieczeństwa z firmy ESET odkryli nowy wariant ransomware przypominający doskonale wszystkim znany Petya/NotPetya, rozszerzony o możliwość przejmowania systemów operacyjnych uruchamianych ze wsparciem UEFI. Malware wykorzystuje podatność CVE-2024-7344do ominięcia mechanizmu UEFI Secure Boo...
źródło: https://sekurak.pl/hybridpetya-ransomware-omijajacy-zabezpieczenie-uefi-secure-boot/
dodano: 23-09-2025 11:51:20
Inne znaleziska:
cyberacademy.com.pl
BIOS (Basic Input/Output System) lub jego nowsza wersja UEFI (Unified Extensible Firmware Interface) to oprogramowanie wbudowane, które inicjuje komponenty sprzętowe...
cyberacademy.com.pl
12-09-2026 14:19:19
12-09-2026 14:19:19

feedburner.com
AirSnitch: “nowy atak na WiFi omijający szyfrowanie”.
AirSnitch: “nowy atak na WiFi omijający szyfrowanie”.
Tego typu nagłówki mogą być trochę mylące (a pojawiają się już w zachodnich mediach). Zobaczmy wiec co właśnie ujawnili badaczo-hackerzy ;) Atak umożliwia podsłuch ruchu w sieci WiFi (atak Man in The Middle). Brzmi groźnie? No tak, ale: W badaniach a...
feedburner.com
27-02-2026 11:59:03
27-02-2026 11:59:03

pb.pl
Rurociąg omijający Ormuz osiąga rekord. Transportuje 7 milionów baryłek dziennie
Rurociąg omijający Ormuz osiąga rekord. Transportuje 7 milionów baryłek dziennie
Arabia Saudyjska zwiększa znaczenie alternatywnych szlaków eksportu ropy. Kluczowy rurociąg Wschód–Zachód, omijający strategiczną Cieśninę Ormuz, osiągnął przepustowość na poziomie 7 milionów baryłek dziennie, co pomaga wzmacniać bezpieczeństwo dosta...
pb.pl
28-03-2026 17:04:09
28-03-2026 17:04:09
gazeta.pl
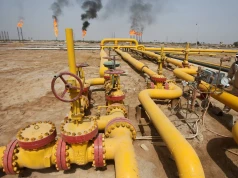
Arabia Saudyjska zamknęła strategiczny rurociąg omijający Cieśninę Ormuz
Arabia Saudyjska zamknęła strategiczny rurociąg omijający Cieśninę Ormuz
Arabia Saudyjska poinformowało w piątek o czasowym wstrzymaniu pracy strategicznego ropociągu Wschód-Zachód. To efekt ataków, do których doszło w czwartek w rejonie Rijadu i Medyny. Arabia Saudyjska to największy dostawca ropy naftowej do Polski.
gazeta.pl
11-09-2026 23:53:30
11-09-2026 23:53:30

feedburner.com
Darmowy dekryptor odzyskuje dane po ataku ransomware Phobos i 8base
Darmowy dekryptor odzyskuje dane po ataku ransomware Phobos i 8base
Słyszeliście o stronie www.nomoreransom.org? Jeżeli nie, to zachęcamy do zapisania sobie jej w zakładkach i jednocześnie życzymy, aby Wam się nigdy nie przydała. Portal No More Ransom jest inicjatywą jednostki NHTCU holenderskiej policji (Natio...
feedburner.com
22-07-2025 13:45:06
22-07-2025 13:45:06

linuxiarze.pl
Raport Sophos: ransomware uderza nie tylko w dane firm, ale też w morale pracowników
Raport Sophos: ransomware uderza nie tylko w dane firm, ale też w morale pracowników
W ciągu ostatnich 12 miesięcy wzrosła liczba ataków ransomware bazujących na metodach socjotechnicznych – wynika z badania „State of Ransomware Źródło
linuxiarze.pl
22-07-2025 14:03:02
22-07-2025 14:03:02

itwiz.pl
Ransomware to już nie tylko wyzwanie techniczne – firmy muszą zadbać także o ludzi
Ransomware to już nie tylko wyzwanie techniczne – firmy muszą zadbać także o ludzi
Liczba ataków ransomware wykorzystujących socjotechnikę rośnie – wynika z raportu „State of Ransomware 2025” firmy Sophos. Dla zespołów IT oznacza to nie tylko walkę z technicznymi skutkami incydentów, ale również poważne obciążenie psychiczne,...
itwiz.pl
25-07-2025 11:51:03
25-07-2025 11:51:03

itwiz.pl
ESET odkrywa PromptLock – ransomware napędzany przez GenAI
ESET odkrywa PromptLock – ransomware napędzany przez GenAI
Badacze z ESET zidentyfikowali nowy rodzaj złośliwego oprogramowania, nazwany PromptLock, który wykorzystuje generatywną AI do tworzenia złośliwych skryptów w czasie rzeczywistym. Działa na systemach Windows, Linux i macOS, a jego innowacyjność poleg...
itwiz.pl
28-08-2025 08:41:18
28-08-2025 08:41:18

onetech.pl
No więc tak: ktoś, gdzieś na świecie, pomyślał sobie, że napisanie ransomware'u to za dużo roboty. I wtedy padło: „A może sztuczna inteligencja zrobi to za mnie?” No i zrobiła. Brawo, ludzkość.
onetech.pl
31-08-2025 08:02:08
31-08-2025 08:02:08

feedburner.com
PromptLock – pierwszy znany na świecie Ransomware stworzony przez AI. Czy jest się czego bać?
PromptLock – pierwszy znany na świecie Ransomware stworzony przez AI. Czy jest się czego bać?
Anton Cherepanov, badacz bezpieczeństwa z firmy ESET podczas rutynowej analizy próbek wrzucanych na portal VirusTotal, odkrył nowy wariant malware. Jego uwagę zwrócił plik (kod napisany w Golang), zawierający odwołanie do modelu gpt-oss-20b oraz inst...
feedburner.com
01-09-2025 01:50:10
01-09-2025 01:50:10