CosmosEscape. Krytyczna podatność w Azure Cosmos DB mogła otworzyć dostęp do…
Usługi chmurowe od lat promowane są jako rozwiązania zapewniające wysoki poziom bezpieczeństwa i izolacji pomiędzy klientami.
Najnowsze znaleziska z serwisu kapitanhack.pl. Pełne artykuły przeczytasz u źródła.
Usługi chmurowe od lat promowane są jako rozwiązania zapewniające wysoki poziom bezpieczeństwa i izolacji pomiędzy klientami.
Agencje stanowe i federalne prowadzą dochodzenie po tym, jak skoordynowany cyberatak uderzył w systemy technologii operacyjnej (OT) w…
Kto pamięta czasy Novell NetWare 3.12? W latach 90. był to w Polsce jeden z najpopularniejszych sieciowych systemów operacyjnych.
SecurityWeek za ReliaQuest informuje, że cyberprzestępcy przeprowadzają ataki na urządzenia obsługujące publiczne sieci Wi-Fi z tzw.
OpenAI oraz Hugging Face ujawniły szczegóły incydentu, do którego doszło podczas wewnętrznych testów modeli AI w benchmarku ExploitGym.
Sztuczna inteligencja coraz śmielej wspiera specjalistów ds.
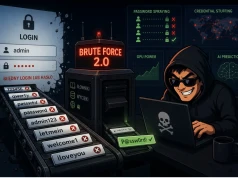
Jeszcze kilka lat temu wydawało się, że klasyczne ataki brute force powoli odchodzą do historii.
O planowanym przechodzeniu z Microsoft Entra Connect Sync do Cloud Sync pisaliśmy już w artykule „Entra Connect Sync odchodzi w cień”.
O SonicWallu pisaliśmy wielokrotnie. Niestety nie były to peany na jego cześć.
Niedawno pisaliśmy o wycieku danych z systemów Accenture. Teraz kolejny globalny gigant usług profesjonalnych – Ernst & Young (EY) rozpoczął…
Systemy wykorzystujące sztuczną inteligencję coraz częściej odpowiadają za realizację kluczowych procesów biznesowych – od obsługi zgłoszeń IT…
Portfele sprzętowe od lat uchodzą za jeden z najbezpieczniejszych sposobów przechowywania kryptowalut.
Self-Service Password Reset, czyli SSPR, od lat jest jednym z podstawowych mechanizmów samoobsługowych w Microsoft Entra ID, wcześniej znanym jako…
Manifold, firma zajmująca się bezpieczeństwem systemów sztucznej inteligencji, twierdzi, że dwie luki w zabezpieczeniach zgłoszone firmie Anthropic…
Środowisko bezpieczeństwa IT ponownie żyje informacjami o ujawnieniu exploita typu zero-day dla systemów Microsoft Windows.
Mechanizm UEFI Secure Boot od ponad dekady stanowi jedną z najważniejszych technologii chroniących komputery przed bootkitami i innym złośliwym…
Większość współczesnego złośliwego oprogramowania ma jeden główny cel – zarobić pieniądze.
Microsoft Purview coraz mniej przypomina narzędzie używane wyłącznie do klasyfikacji danych, eDiscovery i klasycznego DLP.
Accenture, obecny również w Polsce gigant usług profesjonalnych, potwierdziło naruszenie bezpieczeństwa danych po tym, jak haker przyznał się do…
Sztuczna inteligencja coraz śmielej wkracza do świata cyberataków.