Koniec ery VPN? Jak sztuczna inteligencja zmienia krajobraz cyberzagrożeń i…
Przez ponad dwie dekady sieci VPN (Virtual Private Network) stanowiły podstawowy mechanizm zapewniający bezpieczny dostęp zdalny do zasobów…
Najnowsze znaleziska z serwisu kapitanhack.pl. Pełne artykuły przeczytasz u źródła.
Przez ponad dwie dekady sieci VPN (Virtual Private Network) stanowiły podstawowy mechanizm zapewniający bezpieczny dostęp zdalny do zasobów…
Przez lata cyberprzestępcy do ukrywania swojej aktywności wykorzystywali głównie serwery VPS, przejęte maszyny i klasyczne botnety.
W czerwcu 2026 roku doszło do dwóch transakcji w obszarze identity security.
Cyberprzestępcy prowadzą zakrojoną na szeroką skalę kampanię password spray, wymierzoną w środowiska Microsoft 365 za pośrednictwem Azure CLI, o…
AirDrop i Quick Share od lat uchodzą za jedne z najwygodniejszych metod przesyłania plików pomiędzy urządzeniami.
Badacze odkryli ośmioletnią lukę bezpieczeństwa, dotyczącą niemal wszystkich urządzeń Samsung od Galaxy S9 do S25.
Większość użytkowników zwraca uwagę na aplikacje instalowane w smartfonach czy komputerach, ale rzadko analizuje oprogramowanie działające na Smart…
Przez lata wydawało się, że bezpieczeństwo urządzeń USB jest tematem dobrze zrozumianym.
Przez lata Microsoft Entra Connect Sync był jednym z tych elementów infrastruktury, które po prostu miały działać.
W środę Microsoft opublikował ostrzeżenie, w którym potwierdzono publiczne ujawnienie luki w zabezpieczeniach programu Defender.
Microsoft wprowadza zmianę dotyczącą firm korzystających jednocześnie z lokalnego Active Directory i chmurowego Entra ID. Od 1 czerwca 2026 r.
We wtorek Anthropic ogłosiło, że Claude Fable 5, potężny model sztucznej inteligencji klasy Mythos, jest już dostępny.
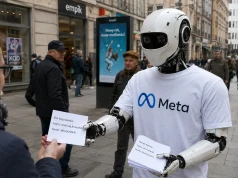
Agenci AI i chatboty są dziś obecne na coraz większej liczbie platform internetowych i odgrywają coraz ważniejszą rolę w obsłudze użytkowników.
Eksperci ds. cyberbezpieczeństwa ostrzegają przed nową, krytyczną podatnością w rozwiązaniach VPN firmy Check Point.
Przez lata jednym z pierwszych celów atakujących były usługi zdalnego dostępu. SSH, RDP czy VPN stanowiły naturalny punkt wejścia do środowiska.
Eksperci z Huntress ujawnili nową podatność, umożliwiającą wyciek poświadczeń NTLMv2 za pośrednictwem mechanizmu Windows Search.
Właśnie opublikowano kod exploita Proof-of-Concept (PoC) dla luki CIFSwitch, która umożliwia użytkownikom o niskich uprawnieniach uzyskanie dostępu…
W świecie ransomware co chwilę pojawiają się kolejne nazwy, ale bardzo często za nową grupą stoją stare techniki.
W zarządzaniu tożsamością i dostępem często koncentrujemy się na procesach: wnioskowaniu o uprawnienia, zatwierdzaniu, tworzeniu kont i nadawaniu im…
Popularność sztucznej inteligencji rośnie w niespotykanym tempie.