Claude odtworzył proces generowania parametrów NIST-owych krzywych eliptycznych.…
Implementując algorytmy kryptograficzne często korzystamy z oficjalnych standardów (opublikowanych m.in.
Najnowsze znaleziska z serwisu sekurak.pl. Pełne artykuły przeczytasz u źródła.
Implementując algorytmy kryptograficzne często korzystamy z oficjalnych standardów (opublikowanych m.in.
Pobierasz z Internetu zaszyfrowany kontener VeraCrypt. Windows, zgodnie ze swoimi zasadami, oznacza plik strumieniem Zone.Identifier – Mark of the…
Odliczanie dobiega końca. Już w najbliższy poniedziałek ruszamy z Mega Sekurak Hacking Party!
Ostatnie dni były szczególnie intensywne dla naszej cyber-niszy.
Badacze bezpieczeństwa z OX Research zidentyfikowali 101 złośliwych paczek npm będących częścią tej samej kampanii. Jej celem było…
Nieco więcej w notce tutaj. A w skrócie: W każdym razie ICO pisze tak: “Password1 is not an appropriate password”.
Czy rzut kostką jest losowy? W dużym przybliżeniu ludzkość uznała ten deterministyczny układ chaotyczny za wystarczająco nieprzewidywalny, aby…
Badacze bezpieczeństwa z Cycode odkryli podatność, dzięki której złośliwy serwer MCP może nakłonić SDK Python do wysłania danych uwierzytelniających…
Super tani iPhone, wymarzona torebka w doskonałej cenie lub oferta, obok której po prostu nie da się przejść obojętnie. Kto by się nie skusił?
Aby być zainfekowanym wystarczyło zobaczyć reklamę (nie trzeba było w nic klikać). Czasem reklama była ładowana “w tle”.
Miesiąc cyberbezpieczeństwa oficjalnie wystartował, a z nim – ogrom eventów poświęconych tematyce cybersec.
Wg doniesień medialnych, dotkniętych zostało kilkaset sklepów (Intermarche / Leclerc / Super U), a cyberatak wycelowany był w systemy sterowania…
Dwóch badaczy: Robert Kruczek i Kamil Szczurowski przesłało nam ciekawe znalezisko (wszystkie wytłuszczenia w tekście pochodzą od redakcji): W połowie…
Roundcube to otwartoźródłowy, samodzielnie hostowany webowy klient poczty.
Akcja była wycelowana w dostawy od autoryzowanego sprzedawcy Ledgera – tj. od firmy CryptoBilis.
CompTIA Security+ to ostatnio jeden z najbardziej pożądanych certyfikatów w branży CyberSec.
17 września 2026 r. WordPress wydał wersję 7.1.1, w której załatano dwie podatności – kojarzone jako Click2Shell i Comment2Shell (CVE-2026-93485).
W skrócie: można bez uwierzytelnienia czytać pliki z serwera (z webroot).
Październik to oficjalnie Miesiąc Cyberbezpieczeństwa. Postanowiliśmy uczcić go z pompą i przygotowaliśmy dla Was konkretną, w pełni darmową paczkę…
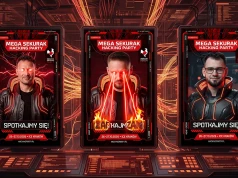
Do najważniejszego wydarzenia ITsec tego roku zostały już tylko trzy tygodnie!